


 العربية
 English
اختبار اختراق Linux Server وتدقيق Privilege Escalation
منذ 3 أسابيع
عرض العمل
الوصف
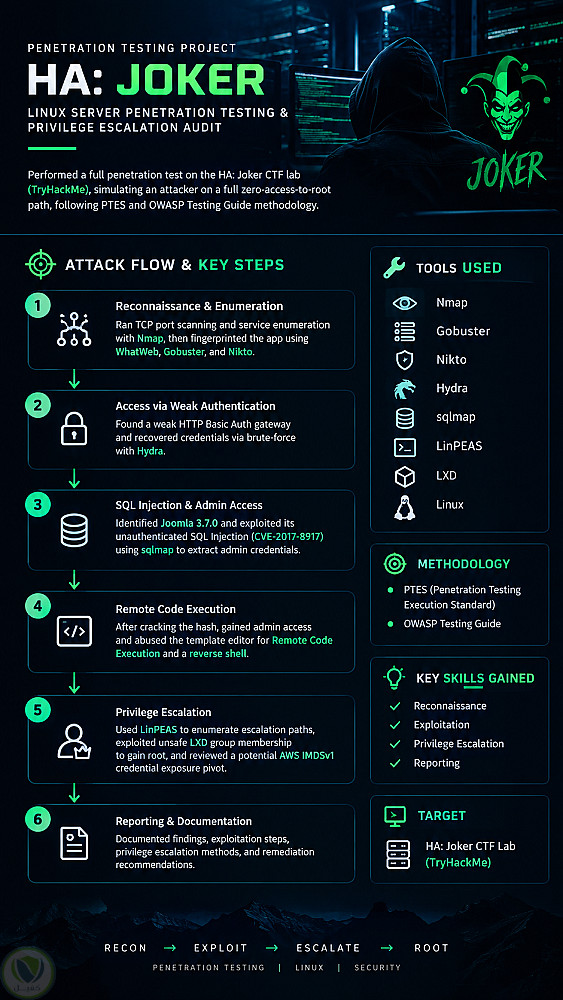
نفذت اختبار اختراق كامل على بيئة HA: Joker CTF Lab على TryHackMe، لمحاكاة مسار مهاجم كامل بدءًا من Zero Access وصولًا إلى Root، مع اتباع منهجية PTES وOWASP Testing Guide.
بدأت بإجراء TCP Port Scanning وService Enumeration باستخدام Nmap، ثم قمت بعمل Fingerprinting للتطبيق باستخدام WhatWeb وGobuster وNikto. اكتشفت بوابة HTTP Basic Auth ضعيفة، وتمكنت من استعادة بيانات الدخول باستخدام Brute-Force عبر Hydra.
حددت إصدار Joomla 3.7.0 واستغليت ثغرة SQL Injection غير موثقة للمصادقة (CVE-2017-8917) باستخدام sqlmap لاستخراج بيانات دخول المسؤول. بعد Cracking للـ Hash، حصلت على صلاحيات Admin واستغليت Template Editor لتنفيذ Remote Code Execution والحصول على Reverse Shell.
استخدمت LinPEAS للبحث عن مسارات Privilege Escalation، واستغليت عضوية غير آمنة في مجموعة LXD للحصول على Root، كما راجعت احتمالية وجود AWS IMDSv1 Credential Exposure يمكن استخدامها كمسار Pivot.
Tools:Nmap,Gobuster,Nikto,Hydra,sqlmap, LinPEAS,LXD.
التفاصيل
| المشاهدات | 0 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - مواقع الويب |
حساب المستخدم

بائع مستوي: جديد
Penetration Tester
| اخر ظهور: منذ 3 أسابيع
Computer Science student passionate about Cybersecurity, Penetration Testing, and Artificial Intelligence, focused on building strong technical skills thro ....
وظفني