


 العربية
 English
web application penetration test report
منذ أسبوعين
عرض العمل
الوصف
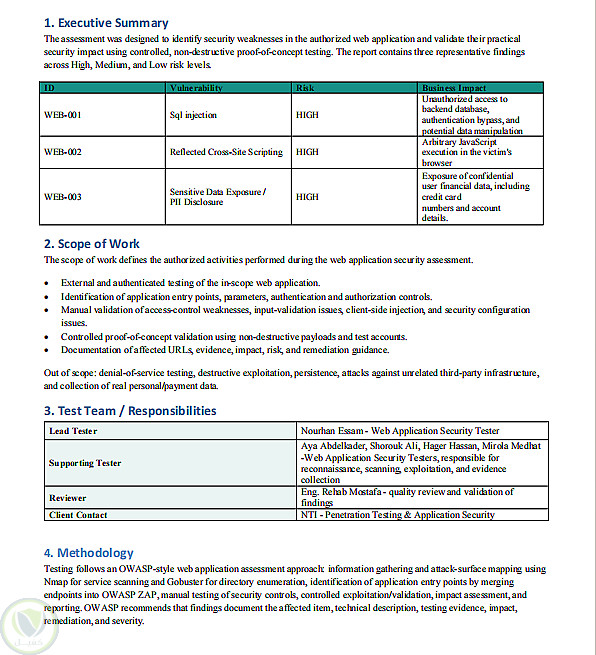
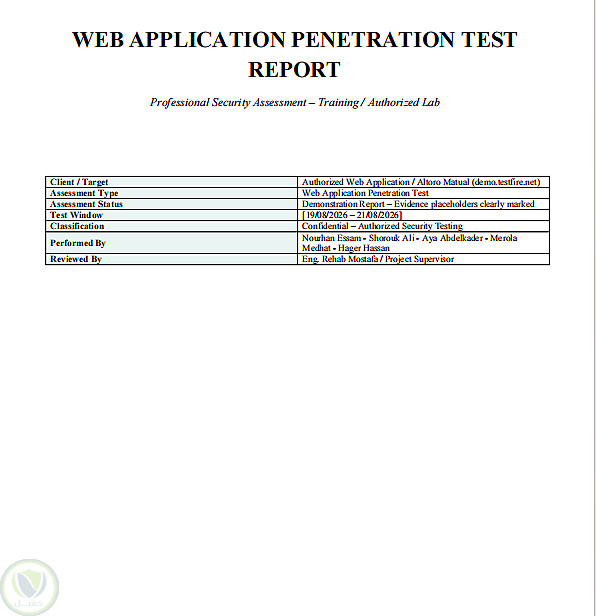
النطاق المستهدف: Altoro Mutual (demo.testfire.net)
منهجية العمل:
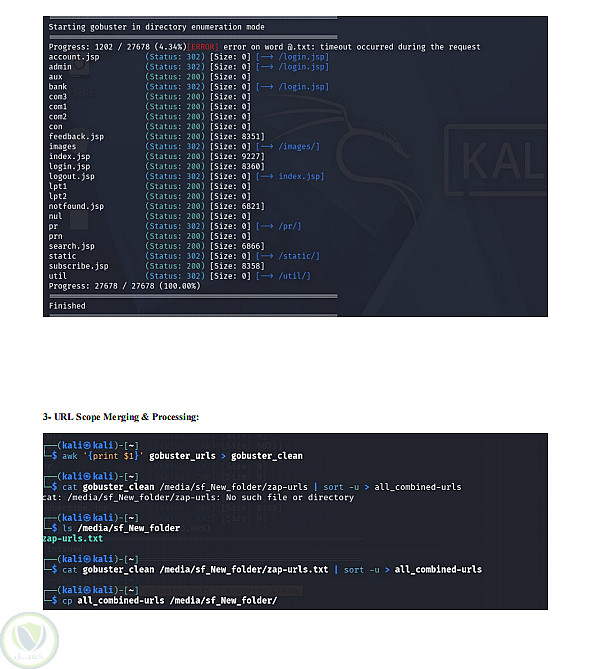
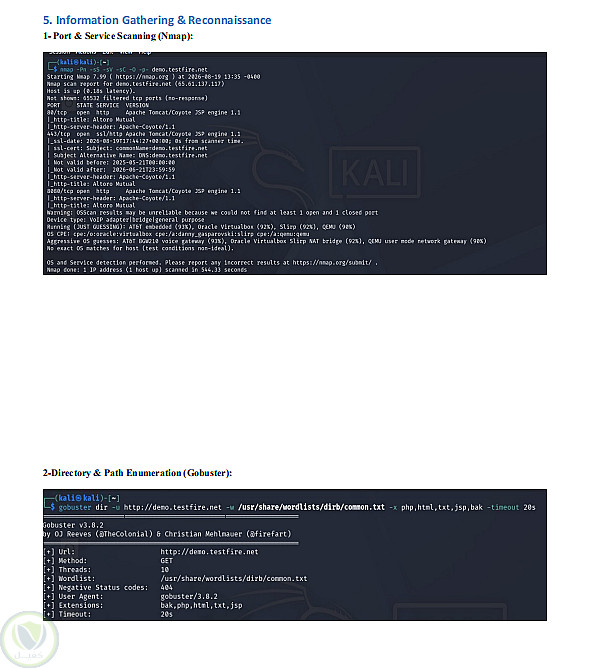
الفحص المبدئي: استخدام Nmap للتعرف على المنافذ والخدمات المفتوحة، ثم Gobuster للوصول للمسارات والأدلة المخفية.
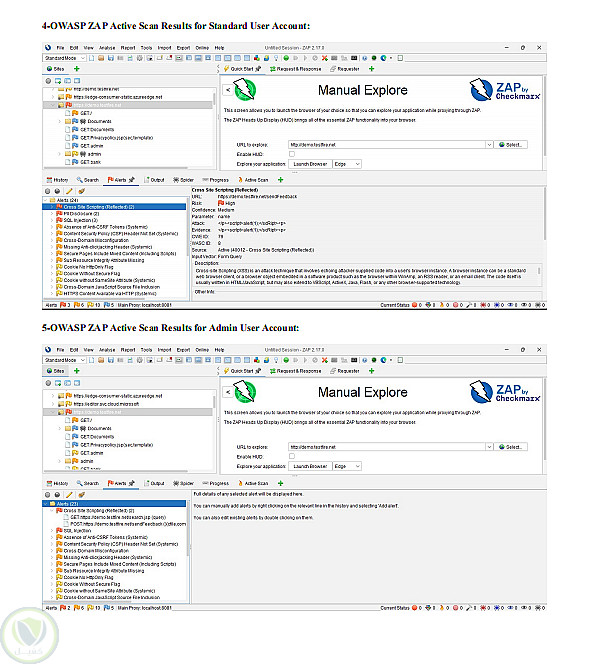
الفحص الشامل والربط: دمج نتائج Gobuster مع OWASP ZAP لتغطية كافة الـ URLs وتأكيد النطاق الكامل (Full Scope).
اختبار الصلاحيات: الفحص باستخدام حساب admin وحساب normal user للوصول لأقصى عدد ممكن من الثغرات.
أبرز النتائج (High Severity):
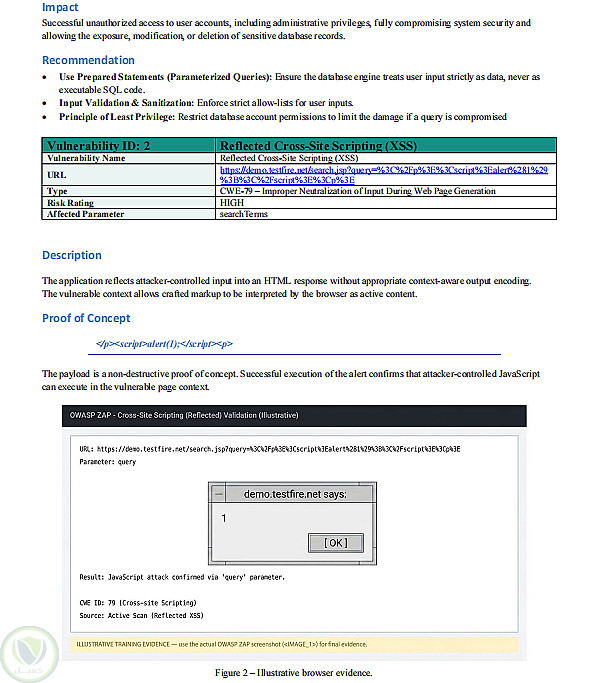
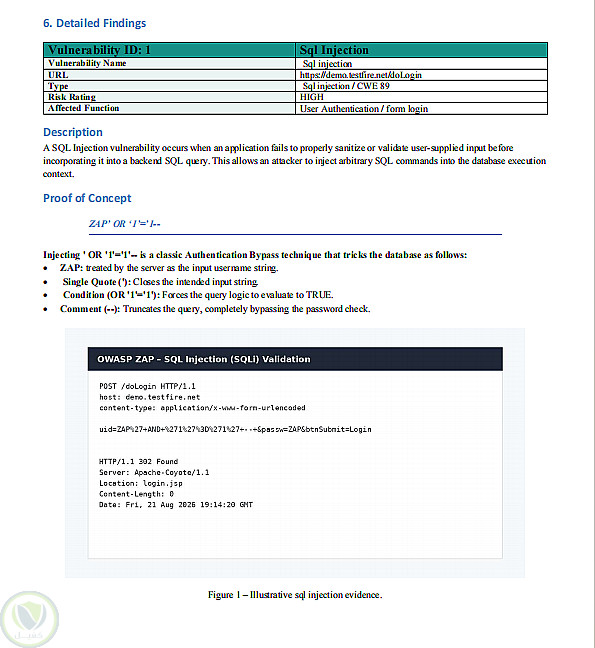
SQLi: التلاعب باستعلامات قاعدة البيانات.
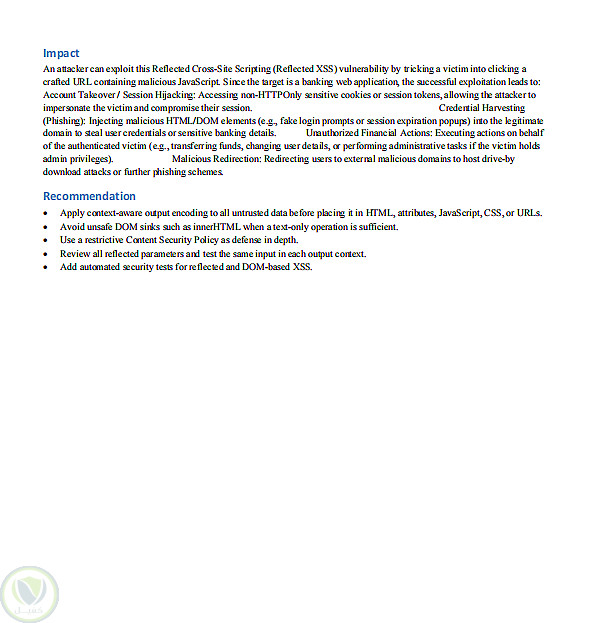
XSS: تنفيذ ثغرات البرمجة عبر الموقع.
PII Leakage: تسريب بيانات شخصية حساسة (تم اكتشافها عبر حساب المستخدم العادي).
التقرير والتوصيات:
إعداد تقرير أمني شامل يتضمن توثيق الثغرات بالدليل (PoC)، شرح الأثر الناتج (Impact)، وتوفير حلول تقنية وتوصيات برمجية (Remediation) لإغلاق الثغرات نهائياً
التفاصيل
| المشاهدات | 0 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - مواقع الويب |
حساب المستخدم

بائع مستوي: جديد
Pentration Tester
| اخر ظهور: منذ أسبوع
مهندسة نورهان عصام | مختبرة اختراق تطبيقات الويب (Web Application Penetration Tester). أعمل على اكتشاف وتحليل الثغرات الأمنية باستخدام أدوات متقدمة مثل Nma ....
وظفني